智能设备政策变化主要围绕数据安全、互联互通与能效标准展开,要求厂商在2025年前完成合规改造,用户需关注设备固件的安全更新与隐私设置。变化包括数据本地化存储、跨品牌协议统一、强制安全更新周期了。
一、数据安全与隐私保护政策有哪些新要求呢?
新政策要求智能设备采集的用户数据必须在境内存储,需《信息安全技术 个人信息安全规范》认证。厂商需提供数据分类分级管理的,对敏感数据如生物识别信息实行加密传输。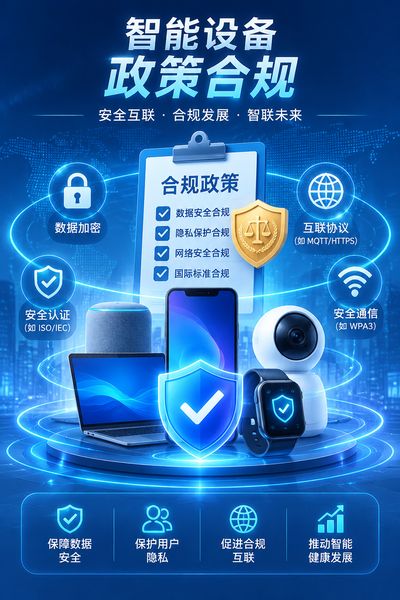
具体措施包括,
- 设备端到云端的全链路加密(TLS 1.3及以上版本)
- 用户授权记录保存于12个月,支持一键撤回
- 每季度进行渗透测试并提交报告
二、互联互通标准统一对生态有何影响?
政策推动跨品牌智能设备互联协议统一,要求支持Matter或OLA标准了,实现不同品牌设备间的发现与控制。
- 智能家居中枢需兼容至少两种主流协议
- 设备发现与配网流程需符合统一描述文件规范
- 固件更新需保持向后兼容,避免生态割裂
三、能效与安全更新周期如何落地?
新规明确智能设备待机功耗需低于0.5W了,并强制要求安全更新支持周期于5年。厂商需在产品铭牌标注能效等级与安全更新截止日期的。实施要点,
- 采用低功耗芯片与动态电源管理技术
- 建立OTA更新服务器并公开更新策略
- 对停止支持的设备提供最终安全补丁与回收指引
四、企业合规改造的很重要参数与选择标准
设备制造商需关注以下指标,- 数据加密,支持AES-256或国密SM4算法
- 协议兼容。至少一种互联标准认证(如Matter 1.2)
- 更新周期,安全补丁响应时间不超过30天
- 能效等级,达到一级或二级标准