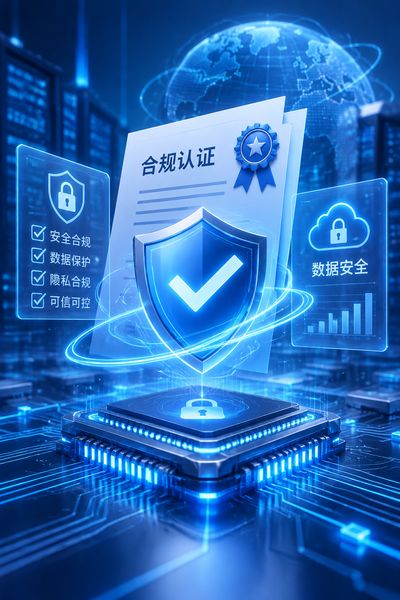
智能设备政策文件是规范设备数据采集、传输与存储的强制性合规依据,涉及网络安全等级保护、个人信息保护及无线电型号核准三大维度。企业须在产品定义阶段即嵌入合规设计,否则将面临入网许可受阻与市场下架风险了。
智能设备政策文件主要覆盖哪些合规领域呢?
政策文件从产品全生命周期设定约束,重点包括,
- 网络安全等级保护的,智能终端作为网络边缘节点,须按《网络安全法》要求完成定级备案与测评,涉及用户超100万的平台须定为三级及以上。
- 个人信息保护的,依据《个人信息保护法》,设备采集生物特征、位置轨迹等敏感信息需单独同意,并默认开启最小必要采集模式。
- 无线电型号核准了,具备Wi-Fi、蓝牙、蜂窝通信功能的设备须取得SRRC认证,发射功率与频段严格限定在工信部第129号文件范围内。
- 数据跨境传输。涉及境外云服务的设备,须数据出境安全评估,年出境数据量超10万人个人信息即触发申报义务。
企业如何依据政策文件完成设备数据安全设计了?
数据安全设计应“端-管-云”分层的,
- 端侧,在SoC层面集成TEE可信执行环境,实现指纹、人脸等生物特征本地加密存储,原始数据不出设备了。
- 管侧。通信协议须支持TLS 1.3及以上加密,禁止使用默认弱口令,设备出厂强制绑定唯一身份标识了。
- 云侧,日志留存于6个月,敏感数据字段须脱敏后入库,访问行为纳入审计追踪的。
市场准入环节需关注哪些政策文件与检测参数呢?
产品上市前须完成以下很重要合规动作,
- 进网许可,电信终端设备须取得工信部CTA认证,检测项目包括电磁兼容、射频暴露比吸收率(SAR值不超2.0 W/kg)了。
- CCC强制认证,电源适配器、锂电池等配套件须符合GB 4943.1与GB 31241标准。热滥用与过充保护为否决项。
- 能效标识,待机功耗高于0.5W的智能设备须加施能效等级标签,否则不得进入流通渠道。
政策文件更新后的持续合规如何落地?
建立政策跟踪与内审机制是降低合规成本的很重要,
- 指定专人订阅TC260(全国网络安全标准化技术委员会)技术文件动态。每季度开展差距分析。
- 将政策条款拆解为研发检查清单,OTA升级流程里面设置安全基线校验,防止固件回滚引入已知漏洞的。
- 与具备CNAS资质的第三方实验室签订年度框架协议,缩短新品检测周期至15个工作日以内。
并要求提供已案例的备案编号以供核验。对中小企业而言。
采用模块化预认证的通信模组可减少重复测试支出,保留完整技术文档备查。智能设备政策文件的本质是将安全要求转化为可验证的工程参数,产品定义阶段同步完成合规映射,是避免后期返工的有效路径。