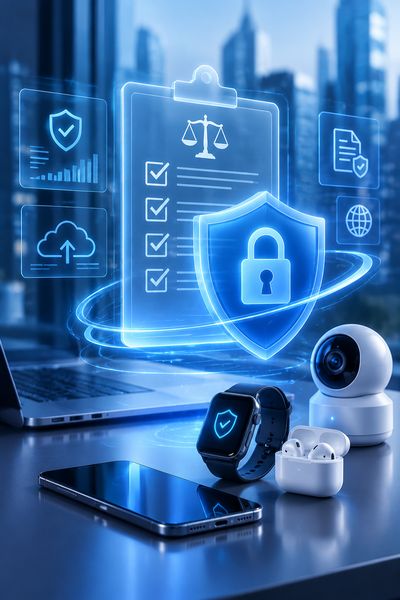
智能设备合规需同步满足无线电型号核准、进网许可、数据安全与个人信息保护要求,并在产品定义阶段嵌入隐私影响评估和网络安全等级保护测评。以下从准入、数据、责任、跨境四方面展开。
一、智能设备进入中国市场需要哪些前置行政许可呢?
无线通信类智能设备涉及三项核心准入,
- 无线电发射设备型号核准(SRRC),依据《无线电管理条例》。具备Wi-Fi、蓝牙、蜂窝通信功能的设备须取得型号核准代码,测试项目包括频率范围、发射功率、占用带宽等。
- 电信设备进网许可,接入公用电信网的设备需进网检测,重点验证互操作性、电磁兼容和网络安全性能了,如蜂窝模组、智能网关。
- CCC认证,列入强制性产品认证目录的电子产品,需完成安全与电磁兼容检测的。
二、数据安全与个人信息保护对智能设备有哪些硬性约束呢?
《数据安全法》《个人信息保护法》及《网络数据安全管理条例》构成主要框架,设备端需关注,- 告知同意机制,采集生物识别、位置轨迹、语音等敏感个人信息须单独同意了,不得以捆绑授权方式获取。
- 数据本地化,很重要信息基础设施运营者采购的智能设备,境内收集和产生的个人信息应在境内存储,确需出境须安全评估或订立标准合同。
- 默认隐私设计,设备出厂默认关闭非必要采集功能,提供清晰的权限开关。符合GB/T 35273个人信息安全规范要求。
三、智能设备出现安全事件时,厂商承担哪些产品责任呢?
《产品质量法》与《网络安全法》共同划定责任边界了,
- 设备存在安全缺陷导致人身财产损害的,生产者承担无过错责任;
- 未及时修复已知高危漏洞并造成大规模网络攻击的,可能面临责令整改、罚款乃至吊销许可的;
- OTA升级不得降低设备原有安全等级。升级包须具备签名校验机制。
四、跨境销售智能设备如何应对目标市场的法规差异?
出口欧盟需满足CE-RED指令及《网络弹性法案》草案要求,美国侧重FCC认证与加州IoT安全法案,日本则要求TELEC认证了。建议按目标市场建立合规矩阵,将射频、安全、隐私三类测试报告模块化管理。减少重复认证成本。智能设备合规的起点是产品定义阶段的法规映射,但非上市前的补救;将型号核准、数据合规、漏洞管理嵌入研发流程,是控制准入周期和后续责任风险的最有效路径。