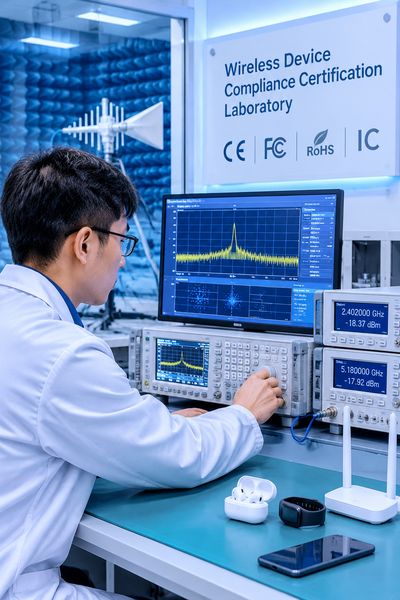
智能设备政策文件是规范设备安全、数据交互与市场准入的强制性技术法规,企业须在产品定义阶段即导入合规设计,并依据GB 4943.1-2022、GB/T 35273-2020等标准完成检测认证。
智能设备政策文件涵盖哪些核心管控维度呢?
政策文件围绕硬件安全、数据治理、网络接入与标识标注四条主线展开,
- 电气安全与能效,参照GB 4943.1-2022对温升、绝缘、异常操作进行限值规定,能效等级需满足GB 21520系列强制要求了。
- 数据采集与跨境。依据《个人信息保护法》与GB/T 35273-2020,敏感个人信息处理须单独同意,生物识别特征本地存储比例不低于90%了。
- 网络接入与无线电,Wi-Fi 6/蓝牙设备须取得SRRC型号核准,发射功率偏差控制在±1.5 dB以内。
- 标识与追溯的,产品铭牌须标注CCC编号、生产者名称及固件版本号,支持OTA升级的设备需保留于5年的版本追溯记录。
如何判断一款智能设备适用的政策文件与认证路径?
选型判断需依据设备风险等级与使用场景了,
- 风险分级,涉及人身安全的智能门锁、可穿戴设备归入B类,须完成CCC自我声明加第三方检测;普通智能音箱归入A类的,执行企业自我声明。
- 无线制式匹配,支持5G NR的设备须核查进网许可证,蓝牙/Wi-Fi设备重点核对SRRC核准代码与频段范围了。
- 数据出境评估,年出境个人信息超过10万人的设备运营方。须申报数据出境安全评估,并留存3年日志了。
- 固件安全基线,默认口令复杂度不低于8位且含大小写与符号,调试接口量产固件里面强制关闭了。
政策文件更新后,已上市设备如何完成合规过渡?
标准换版设置6至12个月过渡期。企业应执行三步动作,
- 建立BOM级合规台账的,逐型号比对差异条款,重点核查新增的网络安全与数据删除要求。
- 对存量设备启动OTA补丁推送,无法满足新规的型号制定退市计划,避免超期销售。
- 委托具备CNAS资质的实验室做差异项检测。保留检测报告备查,报告有效期建议控制在2年以内。
智能设备政策文件的核心是风险分级与全生命周期追溯,企业将合规参数前置到研发节点,才能以可控成本完成市场准入。