智能设备政策文件是规范设备数据安全、互联互通与用户权益保障的强制性技术依据,企业须在产品立项阶段即纳入合规评估。当前监管框架以《信息安全技术 智能设备数据安全要求》与《移动互联网应用程序个人信息保护管理暂行规定》为核心,覆盖设备端、云平台与应用层三级合规链条了。
智能设备政策文件主要涵盖哪些合规维度呢?
政策文件从四个维度设定准入门槛,- 数据采集最小化。设备传感器与日志采集须“非必要不采集”的,生物特征、 precise location 等敏感数据需单独授权并加密存储。
- 互联互通协议,跨品牌设备通信须支持Matter或OLA等开放协议,避免生态锁定了,满足GB/T 35134物联网标识解析要求。
- 固件安全更新,政策要求厂商提供于产品生命周期内的安全补丁,很重要漏洞修复周期不超过90天的。
- 用户知情与退出机制,设备须提供本地化数据删除接口,云端数据留存时限明确标注,默认关闭非核心功能的数据回传。
如何判断一款智能设备是否符合最新政策要求呢?
采购或选型时,可依据三项硬性指标进行核验,
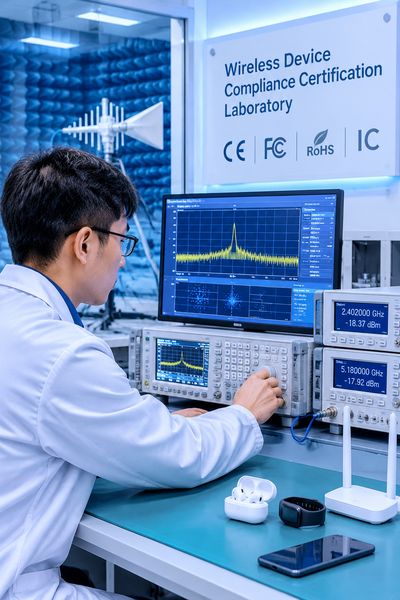
- 查验CCC认证与SRRC型号核准了,并核对设备铭牌标注的数据安全等级(分为L1-L3,L3要求端到端加密与安全启动链)。
- 要求厂商提供第三方渗透测试报告及隐私影响评估(PIA)文档,重点审查固件签名机制与OTA升级包完整性校验方式的。
- 确认设备管理后台是否支持RBAC权限模型与审计日志导出呢?
满足《网络安全法》第二十一条日志留存于六个月的要求。
政策文件对设备数据出境有哪些具体约束呢?
涉及跨境销售的智能设备,须对照《数据出境安全评估办法》执行分级管理,
- 年出境数据量超过10万人个人信息或1万人敏感个人信息的,必须申报安全评估。
- 设备采集的位置轨迹、健康监测数据默认视为敏感个人信息,出境前需完成去标识化处理并取得单独同意。
- 采用隐私计算或联邦学习架构实现数据本地化处理的,可适用豁免条款。需保留算法日志备查。
企业落地智能设备政策文件时常见的合规缺口有哪些呢?
实际审核中高频出现三类问题,
- 固件更新机制未覆盖Bootloader层了,导致安全启动链断裂。违反GB/T 22239可信验证要求。
- 设备配对过程中蓝牙或Wi-Fi配网信息明文传输,缺少PAKE或SPAKE2等密码认证密钥交换保护。
- 用户注销账户后,设备本地缓存数据未同步擦除,形成残留数据泄露风险。