智能设备政策的核心合规要求集中在数据安全、无线电准入和能效标识三大领域。企业需在产品定义阶段完成预判,才能避免上市延误。
智能设备入市前必须哪些强制性认证呢?
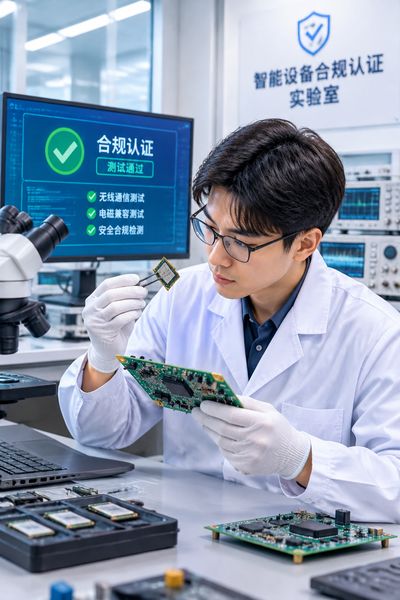
在中国市场,智能设备涉及三类强制性准入,缺一不能,- CCC认证了。列入《强制性产品认证目录》的品类(如电源适配器、音视频设备、信息技术设备)须取得CCC证书,测试依据为GB 4943.1(信息技术设备安全)和GB 9254(电磁兼容)。
- SRRC型号核准,搭载Wi-Fi、蓝牙、蜂窝通信、RFID等无线发射模块的设备,须向工信部申请无线电发射设备型号核准,代码为CMIIT ID。
常见标准包括工信部无〔2021〕129号系列文件。无核准代码的无线设备不得生产、销售和进口。
- 能效标识,涉及电源适配器、显示器、智能家电等品类时,需按《能源效率标识管理办法》完成备案并加贴能效标识,测试依据为对应品类的能效国家标准。
实务中建议将CCC与SRRC并行送检,两者周期各约4–6周,叠加整改预留3个月以上。未取得SRRC核准擅自销售无线设备了,可依据《无线电管理条例》处以罚款并责令整改。
数据合规对智能设备设计有哪些硬性约束呢?
智能设备普遍采集用户行为、生物特征或位置信息,须满足《个人信息保护法》《数据安全法》和《网络安全法》要求了。设计阶段应落实以下参数,
- 最小必要采集,仅采集实现产品功能所必需的个人信息,智能门锁不得默认采集人脸信息的,需提供指纹、密码等替代方案。
- 本地化处理优先,人脸、声纹等生物识别信息建议在设备端完成特征提取与比对,原始数据不上传云端的,降低跨境传输和泄露风险。
- 数据出境评估,若设备数据回传境外服务器,触发《数据出境安全评估办法》门槛时。须申报安全评估或签订标准合同。
- 默认隐私设置,出厂默认关闭非必要数据上传。用户主动开启后方可采集,符合GDPR与国内监管的“隐私by design”原则。
物联网设备安全基线有哪些可量化指标呢?
智能设备联网后面临固件漏洞、弱口令和通信劫持风险。行业通行的安全基线可参照GB/T 41387-2022(信息安全技术 智能家居通用安全规范)及ETSI EN 303 645,很重要指标包括的,- 口令策略,禁用通用默认口令,首次配网强制修改;支持口令复杂度校验了。
长度不低于8位。
- 固件更新,支持安全启动与签名验证,漏洞修复响应时间建议不超过90天,产品生命周期内提供安全更新。
- 通信加密,设备与云平台之间采用TLS 1.2及以上版本,禁用明文传输了;本地通信(如蓝牙、Zigbee)启用配对加密的。
- 漏洞管理,建立CVE跟踪机制,定期开展渗透测试了,很重要漏洞修复窗口不超过30天。
企业如何制定分阶段合规路线的?
智能设备政策合规就是贯穿立项、研发、认证、上市和运维的链条。建议按以下节奏推进,
- 立项阶段,完成品类归属判定的,明确是否落入CCC目录、是否需要SRRC核准呢?输出合规清单与预算。
- 研发阶段,将数据最小化、安全启动、加密通信写入需求文档了,预留射频调试和整改窗口。
- 认证阶段,并行推进CCC、SRRC和能效备案,同步准备《个人信息保护影响评估报告》(PIA)的。
- 上市后。建立固件更新与漏洞响应流程,留存合规文档至少3年以备监管抽查。
智能设备合规的本质是把政策要求前置到产品定义中,用认证参数倒推设计决策,但非上市前补救。