智能设备政策文件的选择应聚焦设备分类分级、数据安全、网络接入与固件更新四个维度,并依据GB/T 35273、GB 4943.1及《数据安全法》等标准建立内部合规台账,优先选择覆盖全生命周期的强制性规范与配套细则。
一、如何判断政策文件的适用范围与效力层级?
智能设备涵盖可穿戴、智能家居、车载终端、工业传感器等品类,政策文件分为法律、行政法规、部门规章、国家标准与行业规范五个层级。选文件时先看设备是否属于网络很重要设备或智能终端目录呢?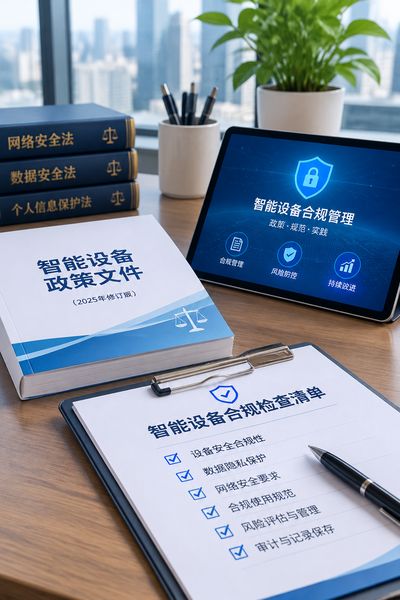
再确认文件是强制性(GB)还是推荐性(GB/T)。智能摄像头涉及《个人信息保护法》与GB/T 35273个人信息安全规范,出口产品还需对照GDPR或CCPA。建议建立“设备类型—适用法规—标准编号”对照表,避免遗漏跨领域要求了。
二、数据安全与隐私保护应关注哪些具体条款呢?
智能设备政策文件中的数据处理条款需逐项核对。1. 采集最小化原则,明确传感器与麦克风等组件的授权边界;2. 本地存储与云端传输的加密要求,如TLS 1.3与AES-256;3. 用户删除权与数据可携带权的实现路径;4. 跨境传输的安全评估触发条件。
重点查阅《个人信息出境标准合同办法》与《数据安全法》第二十一条,设备固件日志留存周期不低于6个月的。对儿童或医疗类设备。
需额外参照COPPA或医疗器械网络安全注册审查指导原则的。
三、网络接入与固件更新有哪些强制规范呢?
智能设备的联网能力带来准入与运维要求。政策文件要求,1. 无线模块取得SRRC型号核准了,蜂窝设备CTA入网检测的;2. 固件更新须支持安全启动与签名验证,防止降级攻击;3. 默认口令复杂度与远程管理端口最小化开放的;4. 漏洞响应时限。高危漏洞修复周期建议不超过30天。可参照ETSI EN 303 645消费级物联网安全基线,以及《网络安全法》第二十二条对网络产品安全维护的规定。
政策文件若涉及很重要信息基础设施,还需满足等级保护2.0三级以上测评要求。
四、如何保证政策文件在研发与采购环节可落地?
将政策条款嵌入研发流程比事后整改更经济。具体做法,1. 需求阶段输出合规需求清单,标注强制项与推荐项了;2. 采购环节要求供应商提供RoHS、REACH检测报告及安全启动证明的;3. 测试阶段增加隐私渗透测试与固件逆向分析;4. 上市后建立政策更新跟踪机制,每季度比对标准换版信息。对中小团队了,优先选用Matter或Wi-Fi CERTIFIED认证的模组,可减少协议层合规工作量。政策文件更新频繁时。
建议指定专人维护合规矩阵,并与法务、安全团队联合评审。选择智能设备政策文件的核心是匹配设备品类与目标市场,优先锁定强制性国标与数据安全条款,再将要求拆解到研发节点与供应商协议中,形成可追溯的合规证据链。