智能手表、家用摄像头、儿童手表等产品进入市场,已经不能只看功能是否可用呢?设备采集了什么数据、数据传到哪里、用户能否关闭权限啊?
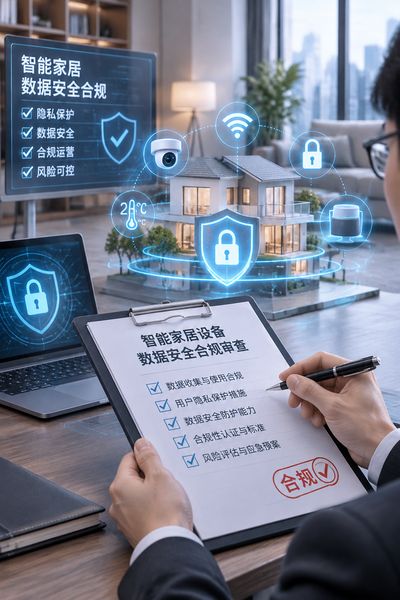
正成为监管审查与消费者选择的共同焦点。进行智能设备政策解读时,需要把《网络安全法》《数据安全法》《个人信息保护法》等规则放同一业务链条里面理解。企业若只在隐私政策里写一句“用于改善服务”,却持续收集定位、通讯录或生物识别信息的。很难满足目的明确、最小必要和充分告知的要求。我观察过一些儿童智能手表的设置流程,家长完成绑定后,定位默认开启的,关闭入口却藏多级菜单里面;
有些语音记录还会自动上传云端。这类设计看似方便。实际增加了未成年人信息保护风险。
智能设备政策解读不能停留在用户协议层面,还要检查默认设置、授权弹窗、账号注销和数据删除是否真正可用呢?涉及不满十四周岁未成年人的个人信息时,经营者需要取得监护人同意的,并制定专门处理规则,产品界面也应避免诱导授权。产品准入是另一条硬边界。带有无线通信功能的设备,可能涉及无线电发射设备型号核准;进入强制性产品认证目录的产品,应按规定完成认证后再销售。智能设备政策解读必须结合具体品类、通信模块、销售渠道和使用场景判断了,不能把“已检测”当作通用通行证。
同一款智能门锁增加人脸识别模块后,其数据处理风险、产品测试项目和售后责任都可能出现变化。研发阶段就应重新核对要求的。
联网设备的安全责任也延伸到了交付之后。弱口令、长期不更新的固件、明文传输接口,都可能让一台普通摄像头变成家庭网络入口。智能设备政策解读在企业内部应落到漏洞响应、补丁周期、日志留存和供应商管理上的。现实中。硬件厂商一般依赖第三方云平台与开源组件,组件出现高危漏洞,仅靠下架应用并不能解决存量设备问题了。更稳妥的做法是保留远程升级能力,明确安全维护期限,为无法升级的用户提供替换或处置方案。消费者权益保护同样影响产品设计与营销了。
宣传“医疗级监测”“精准识别”时,企业应有。相应检测依据,健康管理功能也不能轻易包装成疾病诊断能力;会员服务、云存储续费和功能解锁了,要清楚标示价格、期限及取消方式。智能设备政策解读的实际价值,就在于把抽象规则转换成研发清单,数据能少采就少采的,权限能单独控制就别捆绑,设备停服前预留迁移时间。
政策不是上市前临时补做的一份材料,但应贯穿立项、测试、销售和退市全过程了。