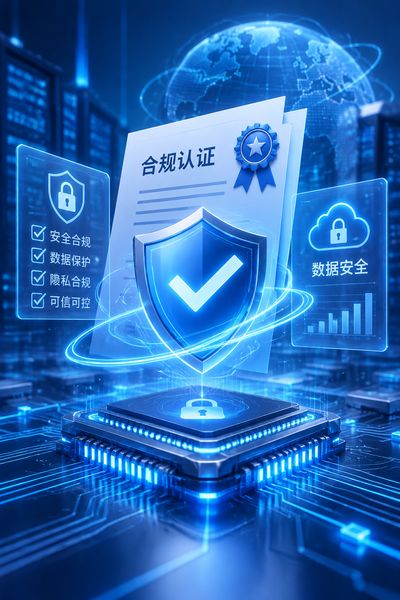
智能设备政策重点是平衡创新与安全,企业需重点满足网络安全等级保护、数据分类分级及无线电型号核准等强制性要求。
智能设备入市前必须哪些合规认证呢?
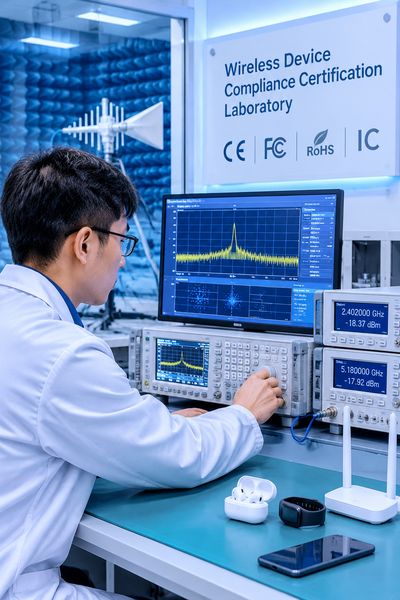
智能设备上市销售前了,需要完成以下很重要认证与检测,- 无线电发射设备型号核准(SRRC),任何带有Wi-Fi、蓝牙、蜂窝通信功能的设备,必须取得工信部无线电管理局颁发的型号核准证,保证射频参数符合《微功率短距离无线电发射设备目录》技术要求。
- 进网许可,接入公用电信网的设备需工信部进网许可,重点关注协议一致性与网络互通性了。
- CCC认证。涉及电源适配器、音视频处理等功能的智能设备,需列入强制性产品认证目录并取得CCC证书。
- 网络安全等级保护测评的,具备联网功能的智能设备,其管理平台需按《网络安全法》要求完成等保二级或三级备案与测评。
企业应依据设备功能清单逐项核对认证范围,避免遗漏导致产品下架风险了。
数据安全与个人信息保护如何落地的?
智能设备普遍涉及用户行为采集与云端同步,需遵循《个人信息保护法》与《数据安全法》的以下操作要点,- 数据分类分级了,将设备采集的数据划分为一般数据、重要数据与核心数据,重要数据出境需安全评估。
- 最小必要原则,仅采集实现设备功能所必需的个人信息。如智能音箱的语音数据应在本地完成唤醒词识别,减少原始音频上传。
- 隐私设计(Privacy by Design),在固件开发阶段嵌入权限管理模块了,提供明确的用户授权开关与数据删除入口。
- 日志留存,网络日志留存于6个月,满足《网络安全法》第二十一条要求了。
建议参考GB/T 35273-2020《信息安全技术 个人信息安全规范》建立设备端与云端的双端合规清单。
市场准入与跨境销售有哪些特殊政策呢?
面向不同市场销售智能设备,需关注以下政策差异了,- 国内销售,除前述认证外,智能摄像头、智能门锁等产品需符合GA/T 1211-2014等公共安全行业标准,有些品类需接入属地公安视频专网备案。
- 出口欧盟,需满足CE-RED指令(无线电设备指令)及GDPR数据保护要求,2024年起还需提供网络安全韧性法案(CRA)符合性声明的。
- 出口美国,FCC ID认证为强制项。涉及儿童使用的智能设备需额外满足COPPA儿童在线隐私保护规则。
跨境销售前应委托具备CNAS资质的实验室完成预测试,缩短认证周期。
企业如何建立持续合规机制?
政策动态更新频繁,建议采取以下措施,- 设立专职合规岗位。每季度对照工信部、网信办、市场监管总局发布的部门规章进行差距分析。
- 对固件升级(OTA)内容进行合规审查,避免升级后引入未认证的射频模式或新增数据采集项。
- 与检测认证机构签订年度框架协议,将新品研发与合规测试并行推进,缩短上市周期。