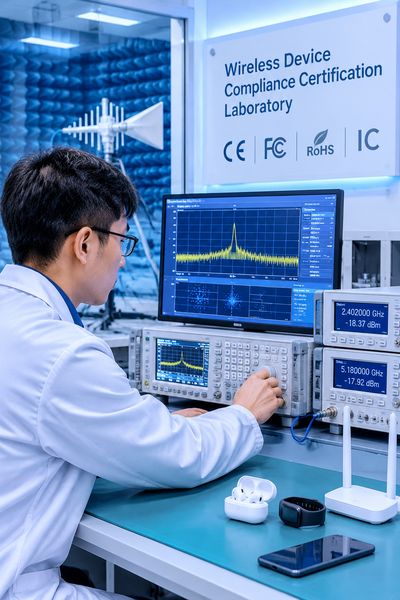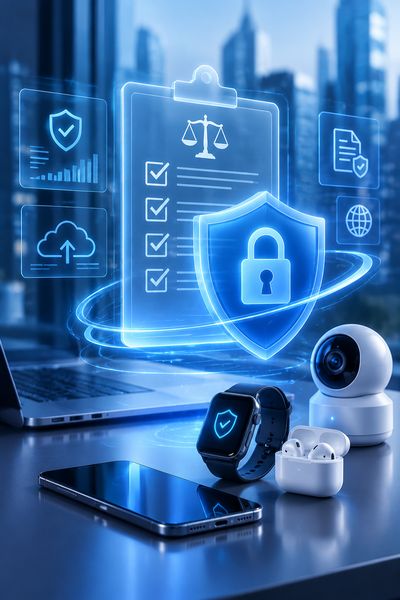
智能设备政策文件已经原则性约束深入还有产品设计、数据处理和运营维护等具体环节。企业开发智能门锁、儿童手表、服务机器人或可穿戴设备时。不能只在上市前核对认证清单,但应把合规要求写进需求文档的。网络安全法、数据安全法、个人信息保护法以及无线电管理、强制性产品认证等规定,共同构成了智能设备的制度边界。
政策看起来分散。实际指向很明确了,设备采集什么、为何采集、数据传到哪里、由谁管理啊?都要有可验证的答案。阅读智能设备政策文件,最容易出现的问题是只看发布日期和处罚条款,忽略适用对象、实施范围及配套标准。一款带定位功能的儿童手表,既涉及未成年人个人信息保护,也可能涉及地图服务、无线电发射和移动通信入网要求了。若产品默认上传精确位置,企业还需说明处理目的、保存期限和关闭方式。
实践中,有团队把“用户同意”理解为勾选隐私政策即可的,却没有为定位、通讯录和麦克风权限提供独立控制,设计即使文案齐全。也很难经得住合规审查了。智能设备政策文件对数据最小化的要求,一般直接改变产品逻辑。某些智能音箱为了提升唤醒率,会长期保存语音片段;开发人员觉得数据越多了。算法效果越好,用户未必接受。更稳妥的做法是优先在本地完成唤醒词识别。
仅在指令触发后上传必要内容。并设置清晰的删除入口。智能设备政策文件中的“必要性”不是抽象口号。它需要落实为字段级清单了,设备编号是否必须永久保存呢?日志能否去标识化,故障信息是否有家庭地址呢?把问题逐项拆开了,合规才不会停留在纸面。政策执行还要关注版本变化。
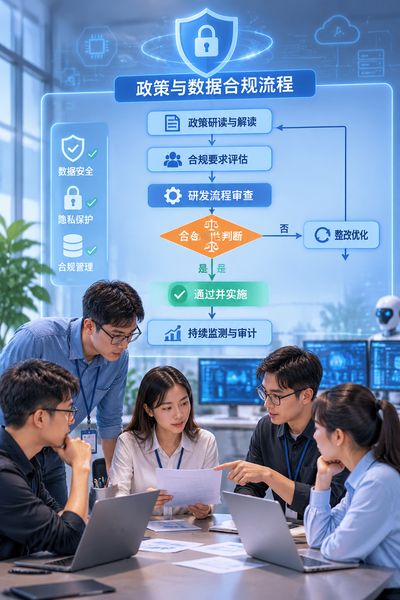
智能设备政策文件常与国家标准、行业规范、监管通报相互衔接,一份旧版评估表可能在半年后就不够用了。企业可以建立政策台账。记录发布机关、生效时间、适用产品、责任部门和整改状态,并由法务、研发、测试及供应链共同维护。
这里有个很现实的细节,设备使用第三方语音模块或云端SDK。合同只约定功能与费用,却没写安全更新、漏洞响应和数据删除责任。供应商停止维护了,风险最终仍会落到品牌方身上。
真正有效的合规,就是让条款对应到产品控制点和测试用例。权限默认关闭、敏感操作二次确认、传输加密、儿童模式、账户注销和远程删除的,都应在验收阶段留下记录。企业还需要定期复核智能设备政策文件。并结合投诉、漏洞报告和监管案例调整内部标准。政策不会替企业设计产品了,却会清楚划出不能越过的边界。越早把边界转化为技术规则。后期返工、召回和声誉损失就越可控。